Correctifs transformés en armes en quelques heures : pourquoi les mises à jour de sécurité ne peuvent plus attendre
Par Johan | Publié le
🔥 Ce qu’il faut retenir
- Le Google Threat Intelligence Group et Mandiant ont découvert exploit_agent, un ensemble d’agents d’IA qui analyse les correctifs de sécurité, en déduit la faille corrigée, écrit l’attaque et la lance sans intervention humaine.
- Selon Google, c’est la première fois qu’il observe des pirates automatiser de bout en bout la découverte et l’exploitation de failles avec des modèles de langage. Les traces montrent un intérêt pour des sites français des médias, du divertissement et de l’éducation.
- Les attaques sur des failles déjà corrigées peuvent désormais démarrer quelques heures après la publication d’un correctif : installer les mises à jour vite devient la meilleure protection, pour les entreprises comme pour les particuliers.
On parle depuis des années du risque de voir l’IA générative servir aux pirates. Google vient d’en documenter un exemple concret, trouvé sur un serveur mal protégé par ses propres opérateurs. Sur notre site d’actualité high-tech, on vous explique simplement ce que fait cet outil, qui il vise et ce que cela change pour vous.
exploit_agent : comment l’outil transforme un correctif en attaque
Dans son rapport publié le 16 novembre, le Google Threat Intelligence Group décrit exploit_agent comme un cadre multi-agents relié à plusieurs grands modèles de langage, certains hébergés dans le cloud, d’autres installés en local. Son principe : comparer en continu le code de logiciels web populaires avant et après la publication d’un correctif. La différence entre les deux versions trahit l’endroit où se trouvait la faille. L’outil rédige alors un code d’attaque et l’exécute automatiquement contre les sites qui n’ont pas encore installé la mise à jour.
💡 Pour comprendre : faille « zero day » et faille « n-day »
Une faille zero day est inconnue de l’éditeur au moment où elle est exploitée : aucun correctif n’existe. Une faille n-day, elle, est déjà connue et corrigée, mais tous les utilisateurs n’ont pas encore installé la mise à jour. Pour un pirate, le correctif publié sert alors de mode d’emploi : il suffit de comparer l’ancienne et la nouvelle version pour comprendre ce qui a été réparé. C’est exactement ce travail, long et technique, qu’exploit_agent confie à l’IA.
Le correctif, qui protège ceux qui l’installent, devient un mode d’emploi pour attaquer ceux qui tardent.
Sur le serveur, Google a aussi trouvé des données dérobées à des victimes et des scripts pour la suite de l’intrusion : reconnaissance du réseau interne, attaques par force brute sur les mots de passe, installation de portes dérobées sur les sites web, et même suppression des portes dérobées installées par des pirates concurrents. Google précise toutefois ne pas avoir établi si ces vols de données sont le fait des opérations autonomes de l’outil. Les opérateurs n’ont pas été identifiés ; un commentaire rédigé en russe figurait dans un fichier de configuration. Côté particulier, la première ligne de défense reste un antivirus avec protection Internet tenu à jour.
Des sites français dans le viseur
D’après les traces de trafic des victimes analysées par Google, l’opérateur s’intéressait particulièrement aux sites français liés aux médias et au divertissement, ainsi qu’au secteur de l’éducation. Parmi les exemples cités dans le rapport, l’outil analysait le contrôle d’accès d’une extension WordPress très répandue, Spectra (Ultimate Addons for Gutenberg), en version 2.19.25 : de quoi rappeler aux éditeurs de sites que les extensions sont une cible de choix.
💡 Pour comprendre : un agent d’IA
Un chatbot classique répond à une question puis s’arrête. Un agent d’IA, lui, reçoit un objectif et enchaîne seul plusieurs actions pour l’atteindre : lire du code, écrire un programme, l’exécuter, constater le résultat et recommencer. Plusieurs agents peuvent se répartir les tâches. C’est ce qui permet à exploit_agent de passer de l’analyse d’un correctif à une attaque réelle sans qu’un pirate ne pilote chaque étape.
Le rapport replace ce cas dans une tendance plus large. Selon Google, les divulgations de failles et les exploitations ont presque doublé entre janvier et août 2026, et le nombre de failles zero day exploitées est passé d’une moyenne de 8 par mois en 2025 à 11 par mois en 2026, avec un pic à 22 en août.
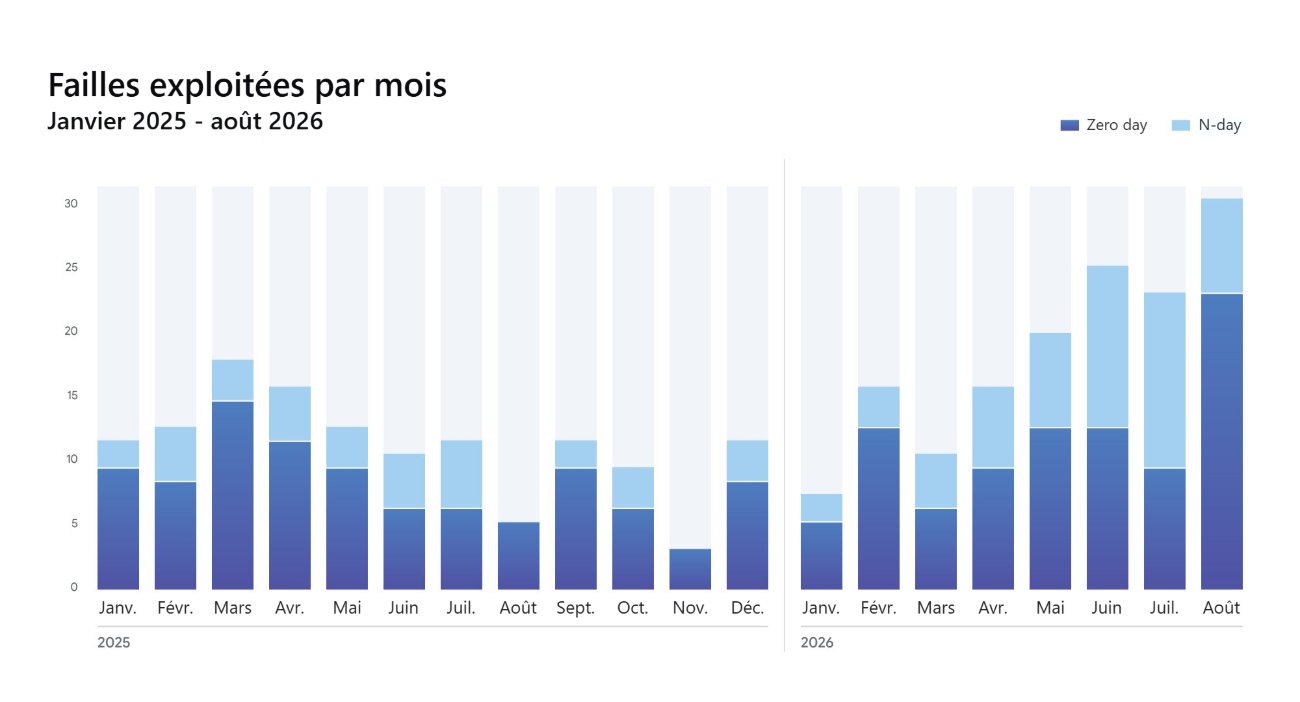
Les failles exploitées chaque mois selon Google, en bleu foncé les zero day, en bleu clair les n-day déjà corrigées.
Le graphique de Google montre aussi un changement de nature : à partir du printemps 2026, la part des failles n-day, c’est-à-dire déjà corrigées par l’éditeur, grimpe nettement. Autrement dit, une part croissante des attaques vise des logiciels pour lesquels la mise à jour existait déjà.
Du correctif à l’attaque : un délai qui fond
Google cite un autre exemple parlant : deux failles du logiciel d’impression PaperCut, exploitées fin août. Des chercheurs ont obtenu des attaques fonctionnelles avec l’aide de modèles de langage moins d’un jour après la divulgation, et une campagne visant des centaines d’organisations a démarré quatre jours après, avec une prise de contrôle totale du réseau en quelques minutes. Face à ce rythme, une bonne sauvegarde sur disque dur externe reste votre filet de sécurité si quelque chose passe malgré tout.
| Indicateur (rapport Google) | Valeur |
|---|---|
| Failles zero day exploitées par mois, moyenne 2025 | 8 |
| Failles zero day exploitées par mois, moyenne 2026 | 11 (pic à 22 en août) |
| Divulgations et exploitations, janvier à août 2026 | Presque doublées |
| PaperCut : délai entre divulgation et campagne d’attaque | 4 jours |
Ce que vous pouvez faire dès maintenant
Le réflexe « j’installerai la mise à jour ce week-end » n’est plus suffisant : chaque jour de retard est une fenêtre ouverte.
Pour un particulier, l’essentiel tient en quelques gestes : activer les mises à jour automatiques sur Windows, macOS, Android, iOS et votre box, mettre à jour le navigateur dès qu’il le propose, ne pas laisser traîner les mises à jour de vos applications et de vos objets connectés. Activez la double authentification sur vos comptes importants et utilisez des mots de passe uniques. Si vous gérez un site WordPress, même petit, mettez à jour le cœur, le thème et les extensions sans attendre, supprimez les extensions inutilisées et gardez une sauvegarde récente. Google recommande aux entreprises de raccourcir fortement le délai d’installation des correctifs sur tous les services exposés à Internet.
Mon avis
Ce rapport ne décrit pas une super-intelligence capable de tout pirater. Il décrit quelque chose de plus banal et de plus inquiétant : l’automatisation d’un travail qui demandait du temps et des compétences. Les failles visées sont déjà corrigées. Ce qui change, c’est la vitesse.
C’est pour cela que je trouve le sujet important pour le grand public. Pendant des années, attendre quelques jours avant d’installer une mise à jour n’était pas bien grave. Ce confort disparaît.
La bonne nouvelle, c’est que la défense reste à la portée de tout le monde : mises à jour automatiques, double authentification, sauvegardes. Rien de spectaculaire, mais c’est exactement ce qui ferme la porte à ce genre d’outil.
Un doute sur un réglage de mise à jour ou sur la sécurité de votre site ? Posez la question en commentaire, sinon je suis là pour vous aider.
Le rapport complet est publié sur le site officiel de Google Threat Intelligence.

Qu’est-ce que exploit_agent ?
C’est un ensemble d’agents d’IA découvert par le Google Threat Intelligence Group et Mandiant sur un serveur exposé. Il compare le code de logiciels web avant et après un correctif, en déduit la faille corrigée, écrit une attaque et l’exécute automatiquement. Google le décrit comme le premier cas observé d’automatisation complète de ce processus par des pirates.
Des sites français ont-ils été visés ?
Oui, selon les traces de trafic analysées par Google, l’opérateur s’intéressait particulièrement aux sites français liés aux médias et au divertissement, ainsi qu’au secteur de l’éducation. Google n’a pas publié le nombre de victimes ni la liste des sites touchés. Les opérateurs n’ont pas été identifiés.
Pourquoi un correctif de sécurité peut-il aider les pirates ?
Un correctif modifie le code à l’endroit précis de la faille. En comparant l’ancienne et la nouvelle version, un pirate comprend ce qui a été réparé et peut attaquer ceux qui n’ont pas encore mis à jour. L’IA rend ce travail beaucoup plus rapide. D’où l’importance d’installer les mises à jour sans attendre.
Les particuliers sont-ils concernés ?
Indirectement, oui. exploit_agent visait des sites web, mais la tendance concerne tous les logiciels : le délai entre un correctif et les premières attaques se réduit. Activer les mises à jour automatiques sur l’ordinateur, le téléphone, la box et les objets connectés est la meilleure protection. Si vous gérez un site, mettez aussi à jour ses extensions.
Les failles zero day sont-elles en hausse ?
Oui, selon Google, le nombre de failles zero day exploitées est passé d’une moyenne de 8 par mois en 2025 à 11 par mois en 2026, avec un pic à 22 en août. Les divulgations et exploitations de failles ont presque doublé entre janvier et août 2026.
Comment protéger un site WordPress face à ce type d’attaque ?
Mettez à jour le cœur de WordPress, le thème et toutes les extensions dès qu’une version corrigée sort, et activez les mises à jour automatiques quand c’est possible. Supprimez les extensions inutilisées, protégez l’administration par la double authentification et gardez une sauvegarde récente hors du serveur. Le rapport de Google cite une extension WordPress parmi les logiciels analysés par l’outil.