Serveur maison, NAS ou hébergement mutualisé : pourquoi cette rafale de correctifs vous concerne aussi
Par Johan | Publié le
🔥 Ce qu’il faut retenir
- En trois jours, trois piliers du web ont publié des correctifs de sécurité : Oracle pour Java le 17 novembre, NGINX le 18 novembre, puis PHP le 19 novembre 2026.
- Les failles les plus graves permettent, dans certaines configurations, d’exécuter du code à distance sans être connecté : jusqu’à 9,2 sur 10 (CVSS v4) côté PHP, 8,1 sur 10 (CVSS 3.1) côté Java, gravité « majeure » pour la faille HTTP/2 de NGINX.
- Pour un particulier, les versions à viser sont Java 8u513, 11.0.33.1, 17.0.21.1, 21.0.13.1, 25.0.5.1 ou 27.0.1.1, NGINX 1.30.7 ou 1.31.9 et PHP 8.2.36, 8.3.37, 8.4.28 ou 8.5.13. Sur un NAS ou chez un hébergeur, il faut guetter la mise à jour du fabricant ou choisir la bonne version de PHP.
Vous n’administrez pas de datacenter ? Vous êtes pourtant peut-être concerné. Un blog WordPress chez un hébergeur mutualisé tourne sur PHP, un serveur Minecraft Java Edition ou une appli maison s’appuient sur Java, et beaucoup de boîtiers réseau ou de serveurs domestiques servent leurs pages avec NGINX. Ici, sur notre site de tests et conseils high-tech, on fait le point sans jargon : ce qui a été corrigé, qui est vraiment exposé et quoi mettre à jour ce week-end.
Trois correctifs en 72 heures : ce qui a été publié officiellement
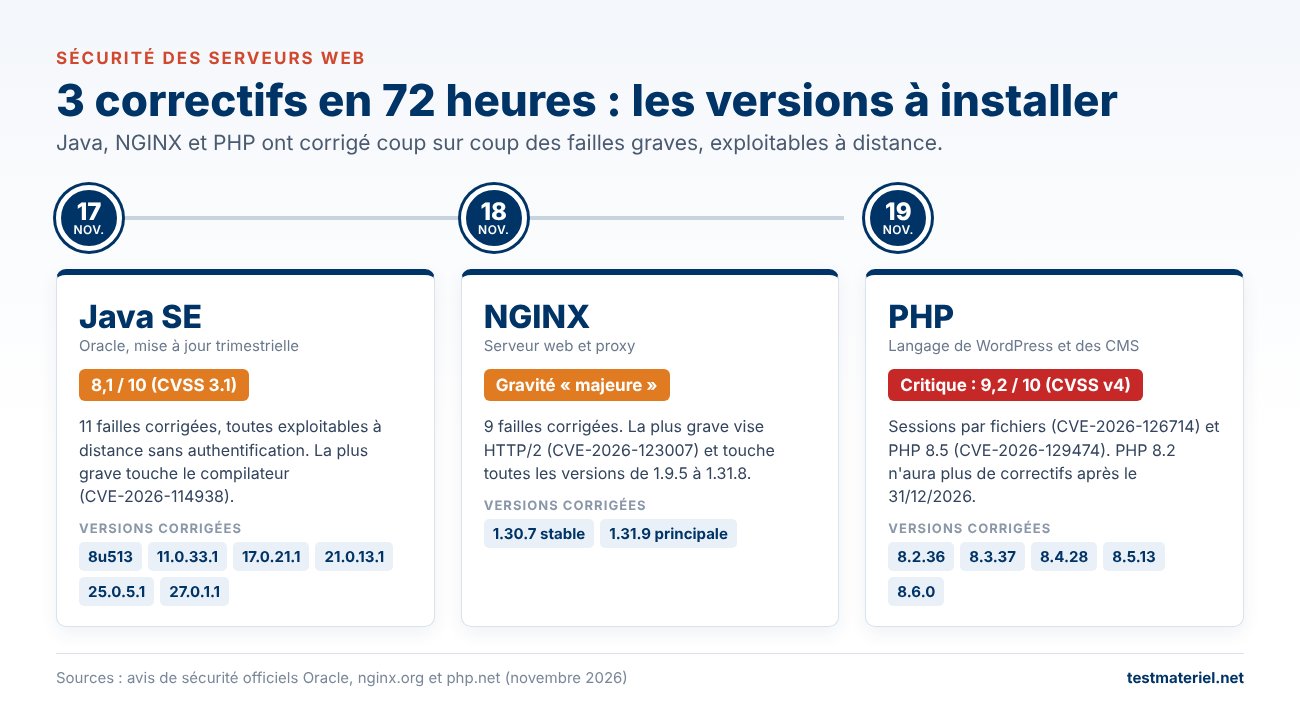
Java le 17, NGINX le 18, PHP le 19 novembre : la gravité de chaque faille et les versions corrigées à installer.
Mardi 17 novembre 2026, Oracle a ouvert le bal avec sa mise à jour de sécurité trimestrielle. Pour Java SE, elle corrige 11 vulnérabilités et l’éditeur précise que toutes peuvent être exploitées à distance sans authentification. La plus sérieuse, CVE-2026-114938, touche le compilateur de Java et reçoit un score CVSS 3.1 de 8,1 sur 10, avec un impact élevé sur la confidentialité, l’intégrité et la disponibilité. Elle concerne Java SE 17, 21, 25 et 27 (ainsi que la variante 8u511 « perf ») et GraalVM. Oracle souligne qu’elle ne peut être exploitée qu’en fournissant des données aux API du composant concerné, par exemple via un service web.
Le lendemain, 18 novembre, l’équipe NGINX publiait les versions 1.30.7 (branche stable) et 1.31.9 (branche principale). Elles corrigent neuf failles, dont CVE-2026-123007, classée de gravité « majeure » : un dépassement de la fenêtre de contrôle de flux HTTP/2 peut faire planter un processus du serveur et, selon NGINX, avoir « d’autres impacts potentiels ». Toutes les versions de 1.9.5 à 1.31.8 sont touchées, soit plus de dix ans de NGINX.
💡 Pour comprendre : CVE et score CVSS
Une CVE est un numéro d’identification unique attribué à une faille de sécurité, pour que tout le monde parle de la même chose. Le score CVSS, noté sur 10, mesure sa gravité : facilité d’exploitation, besoin ou non d’être connecté, ampleur des dégâts possibles. Au-dessus de 9, on parle de faille critique. Attention, il existe deux versions de la grille (CVSS 3.1 et CVSS 4.0) : un 8,1 et un 9,2 ne se comparent donc pas tout à fait directement.
Le point commun des trois alertes : des failles qui peuvent, dans certaines configurations, ouvrir la porte à un attaquant distant sans mot de passe.
Enfin, jeudi 19 novembre, PHP a publié les versions 8.2.36, 8.3.37, 8.4.28 et 8.5.13, le même jour que la nouvelle version majeure PHP 8.6.0. L’équipe de sécurité avait prévenu la veille que la gravité la plus élevée était « critique », tout en précisant que ces failles critiques demandent une configuration non standard ou peu courante. Parmi elles, CVE-2026-126714 (notée 9,2 en CVSS v4) vise le gestionnaire de sessions par fichiers, celui utilisé par défaut, et existe d’après l’avis officiel depuis PHP 4.1.0. CVE-2026-129474, également à 9,2, ne concerne que PHP 8.5. Un serveur maison n’est pas à l’abri non plus : si vous stockez vos sauvegardes sur un NAS 2 baies accessible depuis Internet, son interface web est précisément le genre de porte d’entrée à surveiller.
Pourquoi trois alertes d’un coup : la piste de l’intelligence artificielle
Cette concentration n’est pas forcément un hasard. Pour plusieurs spécialistes de la sécurité, les outils d’IA accélèrent aujourd’hui la recherche de bugs dans des logiciels pourtant scrutés depuis des années, ce qui multiplie les découvertes et donc les correctifs. C’est une analyse, pas un fait établi pour chaque faille, mais les documents officiels en portent quelques traces : l’avis PHP sur CVE-2026-129474 indique que le signalement a été envoyé « avec l’assistance de l’IA », et le journal des changements de NGINX remercie notamment un chercheur de la société Vexera AI.
💡 Pour comprendre : « exécution de code à distance »
C’est le scénario le plus redouté. L’attaquant n’a pas besoin d’accéder physiquement à la machine ni d’avoir un compte : il envoie des requêtes piégées à un service exposé sur Internet (site web, API) et parvient à lui faire exécuter ses propres commandes. Il peut alors voler des données, installer un logiciel malveillant ou se servir du serveur pour attaquer d’autres machines. Les failles de type « use-after-free » ou « dépassement de mémoire tampon » citées dans ces avis sont des erreurs de gestion de la mémoire qui peuvent mener à ce résultat.
Autre point à garder en tête : PHP sortait déjà d’une alerte critique le 21 octobre 2026, avec deux failles notées 9,2 permettant une exécution de code à distance sans authentification. Et la branche PHP 8.2 atteint sa fin de vie le 31 décembre 2026 : après cette date, plus aucun correctif de sécurité ne sera publié pour elle.
Java, NGINX, PHP : le récapitulatif des versions à installer
Ces correctifs concernent d’abord les serveurs, mais ils ne remplacent pas l’hygiène de base sur vos propres machines : un logiciel antivirus et de sécurité à jour sur le PC qui administre votre NAS ou votre site reste une bonne protection. Voici le résumé des trois avis officiels.
| Critère | Java (Oracle) | NGINX | PHP |
|---|---|---|---|
| Date du correctif | 17 novembre 2026 | 18 novembre 2026 | 19 novembre 2026 |
| Faille la plus grave | CVE-2026-114938 (compilateur) | CVE-2026-123007 (HTTP/2) | CVE-2026-126714 (sessions) et CVE-2026-129474 (PHP 8.5) |
| Gravité officielle | 8,1 sur 10 (CVSS 3.1) | « Majeure » | Critique, 9,2 sur 10 (CVSS v4) |
| Nombre de failles corrigées | 11 (Java SE) | 9 (NGINX 1.30.7) | Plus de quinze (PHP 8.5.13) |
| Versions corrigées | 8u513, 11.0.33.1, 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 | 1.30.7 (stable), 1.31.9 (principale) | 8.2.36, 8.3.37, 8.4.28, 8.5.13 (et 8.6.0) |
| Qui est concerné chez les particuliers | Serveurs de jeu, applis web et outils maison en Java | Serveurs web ou proxys avec HTTP/2 activé | Sites WordPress et autres CMS, hébergements mutualisés |
Hébergeur, NAS, serveur maison : les bons réflexes ce week-end
Règle d’or : vérifiez la version réellement utilisée par votre site ou votre serveur, pas celle que vous croyez avoir installée.
Sur un hébergement mutualisé, ce n’est pas vous qui installez PHP : l’hébergeur déploie les correctifs. Votre rôle consiste à vérifier dans le panneau de gestion que votre site tourne sur une branche encore suivie (8.3, 8.4 ou 8.5) et à quitter PHP 8.2 avant le 31 décembre 2026. Sur un serveur maison sous Linux, la mise à jour passe par le gestionnaire de paquets de votre distribution, qui reprend généralement les correctifs dans ses propres numéros de version. Côté Java, mettez à jour le JDK ou le JRE utilisé par vos services, puis redémarrez-les : un programme qui tourne déjà continue d’utiliser l’ancienne version. Pour NGINX, si vous ne pouvez pas mettre à jour tout de suite, les failles HTTP/2 ne touchent que les serveurs où ce protocole est activé. Enfin, sur un NAS, la seule voie fiable est la mise à jour du système proposée par le fabricant : activez la vérification automatique et évitez d’exposer l’interface d’administration directement sur Internet. Ces mises à jour sont gratuites ; le vrai coût est celui d’un serveur piraté.
Mon avis
Je ne vais pas jouer les alarmistes : pour PHP, l’équipe elle-même reconnaît que les failles critiques demandent des configurations peu courantes, et la faille Java la plus grave n’est pas la plus simple à exploiter. Mais trois alertes sérieuses en trois jours sur des briques aussi répandues, ça mérite qu’on prenne dix minutes pour vérifier ses versions.
Ce qui me frappe surtout, c’est le rythme. Si l’IA aide vraiment les chercheurs à trouver plus vite des bugs enfouis depuis des années, elle aidera aussi ceux qui veulent les exploiter. Le délai entre un correctif et une attaque va mécaniquement se raccourcir, et le particulier qui fait tourner un petit serveur dans son placard est souvent le dernier à mettre à jour.
Mon conseil est simple : si votre site ou votre NAS n’a pas besoin d’être joignable depuis Internet, ne l’exposez pas. Et s’il doit l’être, activez les mises à jour automatiques quand elles existent.
Vous hésitez sur la version de PHP à choisir chez votre hébergeur ou sur la marche à suivre pour votre NAS ? Posez votre question en commentaire, sinon je suis là pour vous aider à y voir clair.
Tous les détails techniques, versions et numéros CVE sont publiés sur le site officiel de PHP.

Quelles failles Java, NGINX et PHP ont été corrigées en novembre 2026 ?
Oracle a corrigé 11 failles de Java SE le 17 novembre 2026, dont CVE-2026-114938 notée 8,1 sur 10. NGINX a corrigé neuf failles le 18 novembre, dont CVE-2026-123007 dans HTTP/2, classée majeure. PHP a publié le 19 novembre des versions de sécurité corrigeant notamment CVE-2026-126714 et CVE-2026-129474, notées 9,2 sur 10 en CVSS v4.
Quelle version de PHP installer pour être protégé ?
Il faut passer à PHP 8.2.36, 8.3.37, 8.4.28 ou 8.5.13 selon votre branche, ou adopter PHP 8.6.0 sorti le même jour. La branche 8.2 arrive en fin de vie le 31 décembre 2026, il vaut donc mieux viser directement 8.3 ou plus récent. Les versions 8.1 et antérieures ne reçoivent plus de mises à jour du projet PHP.
Mon site WordPress chez un hébergeur mutualisé est-il en danger ?
WordPress fonctionne avec PHP, mais sur un mutualisé c’est l’hébergeur qui applique les correctifs de PHP. Vérifiez dans votre espace client que votre site utilise une branche maintenue et que l’hébergeur a bien déployé les dernières versions. Selon l’équipe PHP, les failles critiques demandent en outre des configurations non standard ou peu courantes.
Quelles versions de NGINX corrigent la faille HTTP/2 ?
La faille CVE-2026-123007 est corrigée dans NGINX 1.30.7 (branche stable) et 1.31.9 (branche principale). Toutes les versions de 1.9.5 à 1.31.8 sont vulnérables. Seuls les serveurs qui ont activé HTTP/2 sont exposés à cette faille précise, mais la mise à jour corrige aussi d’autres problèmes.
Faut-il mettre à jour Java sur son PC ?
Oui, c’est conseillé si Java est installé, en particulier si vous faites tourner un serveur (jeu, appli web) avec. Les versions corrigées sont 8u513, 11.0.33.1, 17.0.21.1, 21.0.13.1, 25.0.5.1 et 27.0.1.1. Pensez à redémarrer les programmes qui utilisent Java après la mise à jour. Si vous n’utilisez plus Java, le plus sûr est de le désinstaller.
Mon NAS est-il concerné par ces failles ?
Beaucoup de NAS embarquent un serveur web pour leur interface d’administration et leurs applications. Vous ne pouvez pas mettre à jour ces briques vous-même : c’est le fabricant qui intègre les correctifs dans une mise à jour du système. Activez la vérification automatique des mises à jour et évitez d’exposer l’interface d’administration directement sur Internet.
L’intelligence artificielle est-elle à l’origine de ces découvertes ?
Pour plusieurs spécialistes de la sécurité, les outils d’IA accélèrent la découverte de vulnérabilités, ce qui expliquerait cette série de correctifs. Il s’agit d’une analyse et non d’un fait établi pour chaque faille. Les avis officiels mentionnent toutefois un signalement envoyé avec l’assistance de l’IA côté PHP, et un chercheur d’une société spécialisée en IA est crédité côté NGINX.