Lanceur préinstallé, proxys résidentiels et fausses pubs vidéo : comment vérifier que votre boîtier TV à petit prix ne travaille pas pour des fraudeurs
Par Johan | Publié le
🔥 Ce qu’il faut retenir
- Les chercheurs de HUMAN Security ont mis au jour et perturbé BADBOX 3.0, une nouvelle version du réseau de boîtiers Android piégés, qu’ils présentent comme la plus grande opération de fraude publicitaire jamais révélée.
- Au pic, le réseau générait environ 40 milliards de requêtes publicitaires par jour, plus de 4 % du trafic TV connectée observé par HUMAN et plus de trois fois le précédent record. Le nombre d’appareils infectés n’est pas publié ; la version 2.0 en comptait plus de 10 millions.
- Sont visés des boîtiers TV bon marché sous Android AOSP, non certifiés Play Protect. Vérifiez la certification de votre box dans le Play Store et débranchez-la d’Internet en cas de doute.
Début novembre, Google démantelait déjà le botnet XCPE et ses 1,3 million de boîtiers. Trois semaines plus tard, c’est une autre famille, bien connue, qui refait surface sous une forme plus discrète et plus lucrative. Sur notre site, on vous explique ce qu’est BADBOX 3.0, pourquoi votre box peut en faire partie sans que vous le remarquiez, et comment le vérifier en deux minutes.
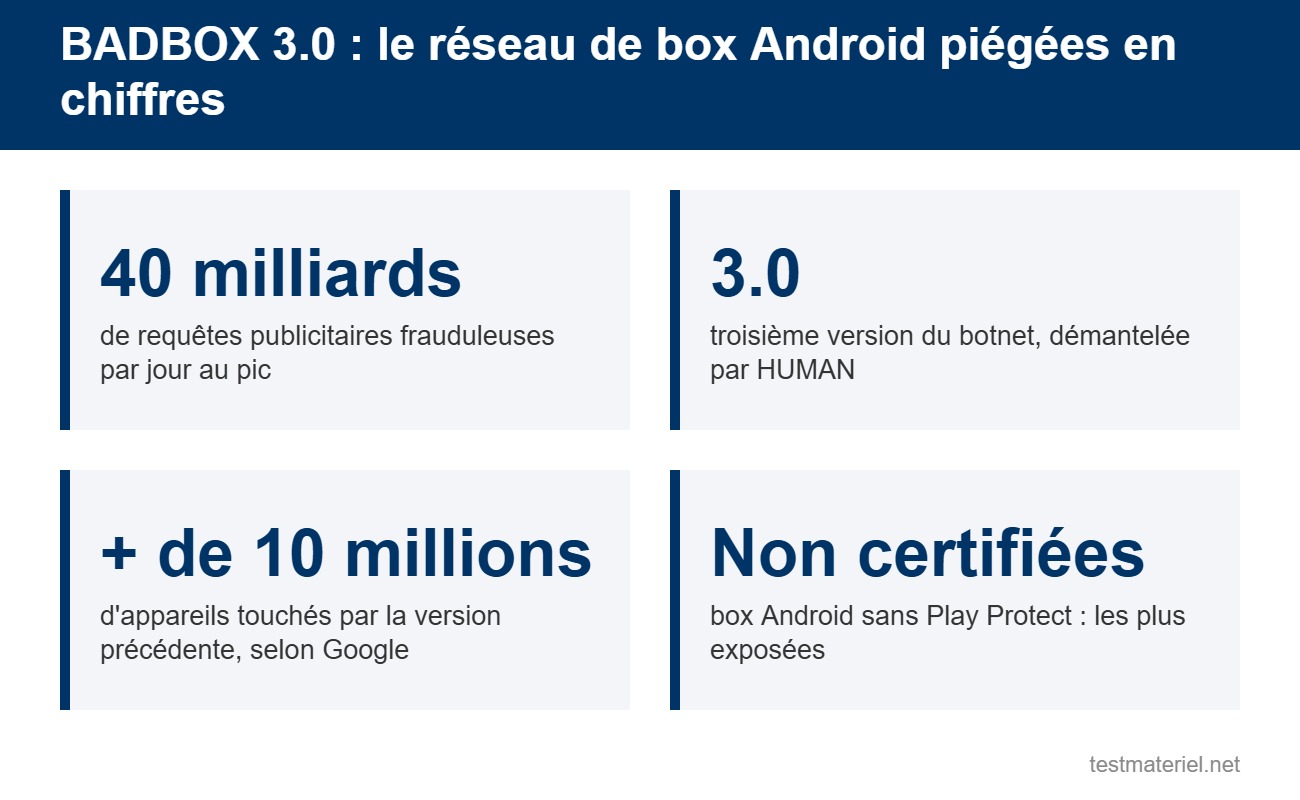
L’ampleur du botnet BADBOX 3.0 en quatre chiffres.
Un botnet installé avant même le premier branchement
Selon l’équipe de veille Satori de HUMAN, les boîtiers concernés embarquent une porte dérobée déguisée en application système. Au démarrage, elle contacte deux adresses inscrites dans son code et télécharge une liste de modules à installer. Ces modules sont hébergés sur des dépôts de code publics, avec des copies sur un réseau de diffusion de contenu et derrière un relais pour contourner les blocages. HUMAN relie l’opération au fabricant chinois TXCZ, dont le lanceur (l’écran d’accueil de la box) est préinstallé sur les appareils. Le responsable de la sécurité de HUMAN résume : ces boîtiers étaient « compromis avant même d’être branchés ».
💡 Pour comprendre : Android TV et Android AOSP, ce n’est pas la même chose
Android est un système libre : n’importe quel fabricant peut récupérer sa version de base, appelée AOSP, et l’installer sur un boîtier. Android TV (ou Google TV), en revanche, est la version officielle validée par Google, avec le Play Store, Play Protect et des contrôles de sécurité. Les box visées par BADBOX tournent sous AOSP sans certification : elles ressemblent à une box Android classique, mais échappent aux protections de Google. C’est souvent ce qui explique leur prix très bas.
Le propriétaire ne voit rien : la publicité frauduleuse tourne dans une fenêtre invisible pendant qu’il regarde sa série.
Les modules exploitaient plusieurs filons. D’abord, des publicités vidéo lancées dans des fenêtres cachées, en se faisant passer pour de vraies applis de TV connectée. Ensuite, une fausse insertion publicitaire côté serveur, qui imite le fonctionnement des plateformes de streaming sans même avoir besoin d’un appareil infecté. Enfin, la revente de la connexion Internet des foyers à onze réseaux de proxys résidentiels, dont l’un, PXYEDGE, serait directement géré par les opérateurs du botnet. Pour éviter ce type d’appareil, une passerelle certifiée comme le Google TV Streamer reste un choix plus sûr qu’une box sans marque.
Ce que l’on sait, et ce que l’on ignore
HUMAN ne publie ni liste de marques ou de modèles, ni nombre précis d’appareils infectés. Un seul miroir du réseau de diffusion a enregistré 367 023 requêtes en un mois, ce que les chercheurs présentent comme une vue très partielle ; ils estiment le nombre réel d’appareils « nettement supérieur ». Aucune répartition par pays n’est donnée, on ignore donc combien de boîtiers tournent en France, en Belgique ou au Luxembourg.
💡 Pour comprendre : une requête publicitaire
Quand une appli ou un site veut afficher une publicité, il envoie une « requête » aux plateformes publicitaires pour mettre l’espace aux enchères. Les annonceurs paient ensuite pour les publicités réellement diffusées. Un botnet qui génère des milliards de fausses requêtes et de faux visionnages détourne donc de l’argent des annonceurs vers les fraudeurs. Pour vous, cela se traduit surtout par une box plus lente et une connexion utilisée à votre insu.
Pour perturber le réseau, HUMAN a fait supprimer des dépôts de code utilisés par les opérateurs et filtre désormais ce trafic pour ses clients. Des serveurs de commande utilisés par BADBOX 3.0 ont aussi été coupés lors de l’opération contre XCPE menée par Google avec HUMAN, Plume, TrendAI, Lumen et Synthient. L’équipementier Nokia est arrivé indépendamment à des conclusions similaires.
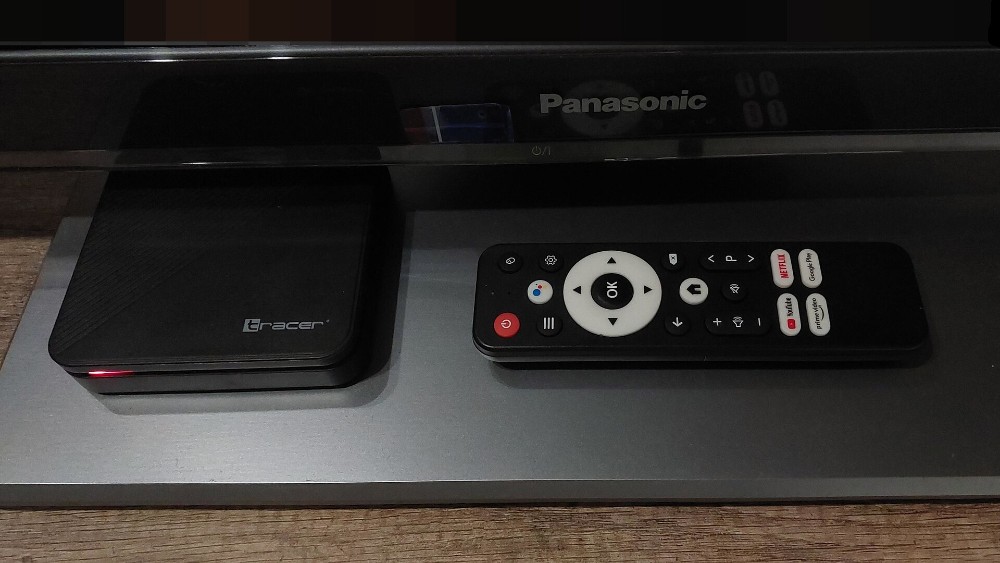
Un boîtier Android TV d’entrée de gamme et sa télécommande, le type d’appareil visé par BADBOX. Photo : Oliwier Jaszczyszyn (kontrabanda.net), licence CC BY-SA 4.0, via Wikimedia Commons.
BADBOX 2.0 et 3.0 : ce qui change
La version précédente, BADBOX 2.0, avait fait l’objet d’une alerte du FBI en juin 2025, puis d’une action en justice de Google en juillet 2025. La nouvelle mouture mise moins sur le nombre d’appareils que sur le volume de fraude. Si vous voulez remplacer une box douteuse, une clé HDMI de streaming 4K d’une grande marque ou la box de votre opérateur font l’affaire.
| Critère | BADBOX 2.0 (2025) | BADBOX 3.0 (2026) |
|---|---|---|
| Ampleur | Plus de 10 millions d’appareils dans 222 pays | Nombre non publié, jusqu’à environ 40 milliards de requêtes pub par jour |
| Fonctionnement | Une porte dérobée principale | Catalogue de modules téléchargés à la demande |
| Activité principale | Proxys résidentiels, fraude au clic | Fraude publicitaire vidéo, fausse insertion de pubs, proxys |
| Appareils | Box TV, tablettes, vidéoprojecteurs, cadres photo, autoradios | Surtout des box TV AOSP non certifiées |
| Riposte | Alerte du FBI, plainte de Google | Dépôts supprimés, serveurs coupés avec l’opération XCPE |
Comment vérifier votre box et que faire
Deux minutes suffisent : ouvrez le Play Store, puis votre profil, Paramètres, À propos, et lisez la ligne « Certification Play Protect ».
Si la ligne indique que l’appareil n’est pas certifié, ou si le Play Store est absent, votre box ne bénéficie pas des protections de Google. Le FBI et HUMAN donnent les mêmes signaux d’alerte : marque inconnue, box vendue « débridée » ou avec des contenus gratuits, boutique d’applis non officielle, demande de désactiver Play Protect. Dans ce cas, le plus sûr est de débrancher le boîtier d’Internet et de le remplacer. Les box fournies par les opérateurs français et les marques reconnues sont des alternatives sûres, et une clé de streaming certifiée coûte quelques dizaines d’euros. N’y saisissez ni mot de passe ni moyen de paiement tant qu’elle reste connectée.
Mon avis
BADBOX 3.0 confirme une tendance que l’on voit depuis deux ans : sur certaines box Android à très bas prix, le malware fait partie du produit. Ce n’est pas l’utilisateur qui installe une appli douteuse, c’est l’appareil qui arrive piégé.
Ce qui me frappe cette fois, c’est la discrétion du modèle. Le réseau ne cherche plus seulement à aligner des millions d’appareils, il les fait travailler en silence pour des fraudes publicitaires. Pour le propriétaire, aucun symptôme évident, à part une box un peu poussive.
Mon conseil reste simple : une box sans certification Google, même très bon marché, n’est pas une bonne affaire. Pour regarder Netflix, YouTube ou Molotov, la box de l’opérateur ou une clé certifiée fait le travail sans prêter votre connexion à des inconnus.
Vous avez un doute sur le boîtier branché à votre télé ? Indiquez sa marque et son modèle en commentaire, sinon je suis là pour vous aider à vérifier.
La procédure de vérification est décrite sur la page d’aide officielle de Google.

Qu’est-ce que BADBOX 3.0 ?
BADBOX 3.0 est un réseau de boîtiers TV Android piégés, mis au jour par HUMAN Security. Une porte dérobée préinstallée télécharge des modules de fraude publicitaire et revend la connexion des foyers à des réseaux de proxys. Au pic, il générait environ 40 milliards de requêtes publicitaires par jour.
Quelles box sont concernées ?
HUMAN vise des boîtiers TV bon marché sous Android AOSP, non certifiés Play Protect, fabriqués en Chine continentale et vendus dans le monde entier. Aucune liste de marques ni de modèles n’est publiée. Les chercheurs relient l’opération au fabricant TXCZ, dont le lanceur est préinstallé sur ces appareils.
Comment savoir si ma box est certifiée ?
Ouvrez le Play Store sur la box, sélectionnez l’icône de votre profil, puis Paramètres et À propos. La ligne « Certification Play Protect » indique si l’appareil est certifié. Si le Play Store est absent ou si l’appareil n’est pas certifié, il ne bénéficie pas des protections de Google.
Que faire si ma box n’est pas certifiée ?
Le plus sûr est de la débrancher d’Internet et de la remplacer par un modèle certifié ou par la box de votre opérateur. Évitez d’y saisir des mots de passe ou des informations de paiement. Une réinitialisation ne suffit pas, car la porte dérobée fait partie du système installé en usine.
Combien d’appareils sont infectés ?
HUMAN ne donne pas de chiffre. Un seul miroir du réseau a enregistré 367 023 requêtes en un mois, une vue que les chercheurs jugent très partielle, et ils estiment le nombre réel nettement supérieur. La version précédente, BADBOX 2.0, comptait plus de 10 millions d’appareils.
Quel lien avec le botnet XCPE ?
Ce sont deux réseaux distincts, mais des serveurs de commande utilisés par BADBOX 3.0 ont été coupés lors de l’opération contre XCPE menée début novembre par Google avec HUMAN et plusieurs sociétés de sécurité. Les deux visent des boîtiers Android TV non certifiés piégés dès la fabrication.