Adresse IP exposée, injection SQL et Meta AI : la mise à jour de la messagerie à installer sans tarder sur téléphone et sur Mac
Par Johan | Publié le
🔥 Ce qu’il faut retenir
- Dans sa mise à jour de sécurité de novembre, WhatsApp corrige trois vulnérabilités, sur Android, iPhone et Mac.
- La plus sensible, la CVE-2026-23871, permettait de récupérer l’adresse IP d’une victime grâce à un faux message de réponse à une publicité. Selon WhatsApp, elle « a pu être utilisée » avec certains messages indésirables. Elle touche WhatsApp et WhatsApp Business pour Android avant la version 2.26.17.4.
- Les deux autres failles (Android, iOS, Mac) ne sont pas signalées comme exploitées. Le conseil est simple : installez la dernière version de WhatsApp sur tous vos appareils.
WhatsApp est installé sur la quasi-totalité des smartphones, ce qui en fait une cible de choix pour les escrocs. Cette fois, il ne s’agit pas d’une attaque d’espionnage sophistiquée, mais d’un bug détourné pour rendre des messages d’arnaque plus efficaces. Sur Test Matériel, on vous détaille les trois failles, les versions qui les corrigent et la marche à suivre pour vérifier votre appli.
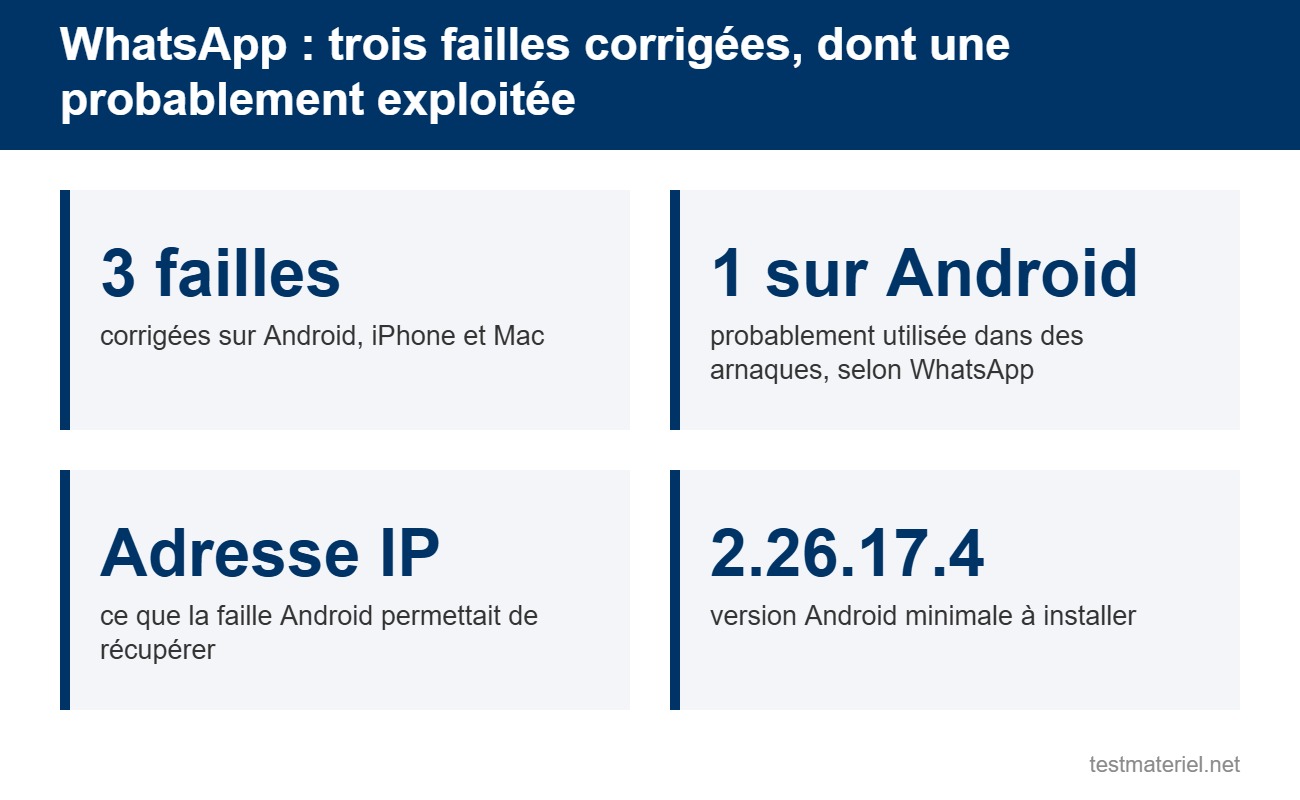
Les trois failles corrigées par WhatsApp et la version Android à installer.
Une faille utilisée avec des messages d’arnaque
La vulnérabilité CVE-2026-23871 vient d’une vérification incomplète des liens contenus dans les messages de réponse à une publicité, ceux qui s’ouvrent quand on clique sur une pub « Envoyer un message sur WhatsApp ». En envoyant un média hébergé sur un serveur qu’il contrôle, un attaquant pouvait pousser le téléphone de sa cible à se connecter à ce serveur, et donc à révéler son adresse IP. Elle a été découverte par l’équipe de sécurité interne de WhatsApp. L’avis officiel précise que le problème « a pu être utilisé en lien avec certains messages indésirables ». WhatsApp indique qu’elle a été repérée en démantelant une campagne d’escroquerie, sans donner d’ordre de grandeur.
💡 Pour comprendre : pourquoi l’adresse IP intéresse les escrocs
L’adresse IP est l’identifiant de votre connexion Internet à un instant donné. Elle ne donne pas votre adresse postale, mais elle révèle souvent votre ville, votre opérateur et le type de connexion (box ou réseau mobile). Pour un escroc, c’est de quoi personnaliser un message (« un livreur de votre ville », « votre opérateur ») et le rendre plus crédible. Elle permet aussi de vérifier qu’un numéro visé est actif et qu’une personne a bien ouvert le message.
Une faille qui ne pirate pas le téléphone, mais qui rend l’arnaque plus convaincante : c’est le danger le plus courant pour le grand public.
Cette faille est notée 3,5 sur 10 en gravité, un score faible, car elle n’expose ni vos messages ni vos fichiers. Le vrai risque est ce qui suit : un message ciblé qui vous pousse à cliquer ou à payer. Sur un téléphone Android, garder un antivirus mobile avec filtrage des liens aide à bloquer une partie des pages piégées, mais rien ne remplace la mise à jour de l’appli elle-même.
Les deux autres failles corrigées en novembre
La CVE-2026-102769 concerne WhatsApp pour Android avant la version 2.26.35.74. Il s’agit d’une injection SQL : un faux message « détails de commande », envoyé depuis un client WhatsApp non officiel, pouvait, si la victime appuyait dessus, supprimer des fichiers WhatsApp stockés sur le téléphone. Elle a été signalée par un chercheur extérieur via le programme de primes de Meta et notée 6,8 sur 10. WhatsApp indique n’avoir vu aucune preuve d’exploitation.
💡 Pour comprendre : l’injection SQL
Une appli comme WhatsApp range vos discussions dans une petite base de données interne, interrogée avec un langage appelé SQL. Une injection SQL consiste à glisser dans un message des instructions que l’appli exécute par erreur au lieu de les traiter comme du simple texte. Selon ce qui est injecté, cela peut lire, modifier ou effacer des données. C’est l’une des failles les plus anciennes et les plus connues, d’où l’importance des correctifs.
La troisième, la CVE-2026-44908, touche la vérification des certificats utilisés par le traitement confidentiel de Meta AI dans WhatsApp, baptisé « Private Processing ». Une personne placée à l’intérieur de l’infrastructure de Meta aurait pu présenter un faux certificat. Meta affirme que son registre public de transparence confirme l’absence d’exploitation. Elle est corrigée dans WhatsApp pour iOS 2.26.24.72, WhatsApp Business pour iOS et WhatsApp pour Mac 2.26.23.72, WhatsApp pour Android 2.26.23.74 et WhatsApp Business pour Android 2.26.23.70.
Mettre WhatsApp à jour reste le seul geste à faire pour profiter des correctifs. Photo : Yuri Samoilov, licence CC BY 2.0, via Wikimedia Commons.
Le récapitulatif des trois failles et des versions à installer
Les numéros de version corrigés sont différents selon la faille et l’appli. Le plus simple est donc d’installer la toute dernière version disponible. Si votre téléphone Android ne reçoit plus de mises à jour du système, pensez aussi qu’un smartphone suivi longtemps par son fabricant reste la meilleure protection à long terme.
| Faille | Applis concernées | Version corrigée | Exploitation |
|---|---|---|---|
| CVE-2026-23871 (adresse IP) | WhatsApp et WhatsApp Business pour Android | 2.26.17.4 | A pu être utilisée avec des messages indésirables |
| CVE-2026-102769 (injection SQL) | WhatsApp pour Android | 2.26.35.74 | Aucune preuve |
| CVE-2026-44908 (certificats Meta AI) | iOS, Mac, Android et versions Business | iOS 2.26.24.72, Mac et Business iOS 2.26.23.72, Android 2.26.23.74, Business Android 2.26.23.70 | Absence d’exploitation confirmée par Meta |
Comment vérifier et mettre à jour WhatsApp
Le bon réflexe : ouvrez la boutique d’applis de chaque appareil où WhatsApp est installé et lancez la mise à jour, sans attendre qu’elle se fasse toute seule.
Sur Android, ouvrez le Google Play Store, cherchez WhatsApp et appuyez sur « Mettre à jour » si le bouton apparaît. Vous trouverez le numéro de version dans WhatsApp, menu Paramètres, puis Aide et Infos sur l’appli. Sur iPhone, passez par l’App Store, puis vérifiez la version dans Réglages, Aide. Sur Mac, la mise à jour passe par le Mac App Store, et le numéro s’affiche dans le menu WhatsApp, rubrique « À propos de WhatsApp ». La mise à jour est gratuite. Au-delà du correctif, méfiez-vous des messages d’inconnus liés à une publicité, à une offre d’emploi ou à un colis, et n’ouvrez pas les médias qu’ils contiennent.
Mon avis
Ce correctif rappelle que le danger, sur une messagerie, vient moins des pirates de cinéma que des escrocs ordinaires. Une faille notée 3,5 sur 10 peut sembler anodine, mais elle sert précisément ce qui fait des victimes chaque jour : des messages mieux ciblés et plus crédibles.
J’apprécie que WhatsApp publie ses avis de sécurité avec les versions exactes, ce que beaucoup d’applis grand public ne font pas. En revanche, l’avis reste vague sur l’ampleur de l’abus, et c’est dommage : on ne sait pas combien d’utilisateurs ont été visés.
Mon conseil ne change pas : activez les mises à jour automatiques sur tous vos appareils, Mac compris, et traitez tout message d’inconnu comme suspect par défaut. C’est moins spectaculaire qu’un antivirus, mais beaucoup plus efficace.
Vous ne trouvez pas la bonne version ou votre téléphone ne propose pas la mise à jour ? Dites-le en commentaire avec votre modèle, sinon je suis là pour vous aider à y voir clair.
Le détail des correctifs est publié sur la page officielle des avis de sécurité de WhatsApp.

Quelles failles WhatsApp a-t-il corrigées en novembre 2026 ?
WhatsApp a corrigé trois failles : la CVE-2026-23871, qui pouvait révéler l’adresse IP via un faux message de réponse à une publicité sur Android, la CVE-2026-102769, une injection SQL sur Android, et la CVE-2026-44908, liée aux certificats du traitement confidentiel de Meta AI sur iOS, Mac et Android.
La faille a-t-elle été exploitée ?
Pour la CVE-2026-23871, WhatsApp indique qu’elle a pu être utilisée en lien avec certains messages indésirables, et qu’elle a été repérée lors du démantèlement d’une campagne d’escroquerie. Aucun chiffre n’a été donné. Les deux autres failles ne sont pas signalées comme exploitées.
Quelle version de WhatsApp installer ?
Installez la dernière version disponible. Pour la faille la plus sensible, il faut au moins la version 2.26.17.4 sur Android, mais l’injection SQL n’est corrigée qu’à partir de la 2.26.35.74. Sur iPhone, la version 2.26.24.72 corrige la faille liée à Meta AI, et la 2.26.23.72 sur Mac.
Comment connaître ma version de WhatsApp ?
Sur Android, ouvrez WhatsApp, puis Paramètres, Aide et Infos sur l’appli. Sur iPhone, allez dans Réglages puis Aide. Sur Mac, ouvrez le menu WhatsApp et choisissez « À propos de WhatsApp ». Comparez le numéro affiché avec celui de la boutique d’applis.
Mes messages ont-ils pu être lus ?
Non, d’après les informations publiées. La faille exploitée permettait seulement de récupérer l’adresse IP du téléphone, pas le contenu des discussions. L’injection SQL pouvait supprimer des fichiers WhatsApp sur Android, mais WhatsApp n’a vu aucune exploitation.
Comment reconnaître un message d’arnaque sur WhatsApp ?
Méfiez-vous des messages d’inconnus qui parlent de colis, d’offre d’emploi, de gain ou de publicité, surtout s’ils contiennent un média ou un lien. Ne cliquez pas, ne répondez pas et signalez le contact depuis la discussion. Un message qui crée l’urgence ou demande un paiement est presque toujours une escroquerie.
WhatsApp Business est-il concerné ?
Oui. WhatsApp Business pour Android est touché par la faille de l’adresse IP (corrigée en 2.26.17.4) et par celle des certificats Meta AI (corrigée en 2.26.23.70). WhatsApp Business pour iOS doit être mis à jour en 2.26.23.72 ou plus.