Ancienne interface oubliée, comptes supprimés exposés et hameçonnage à prévoir : les bons réflexes pour les conducteurs de voitures électriques
Par Johan | Publié le
🔥 Ce qu’il faut retenir
- Chargemap, l’appli strasbourgeoise de recherche et de paiement de bornes de recharge, a subi une attaque le 8 novembre via une ancienne interface technique. La CNIL a été prévenue le 13 novembre et les utilisateurs sont informés par e-mail depuis le 18 novembre.
- Ont pu être extraits : adresse e-mail, pseudo, langue de l’appli, statut d’abonnement, identifiant de connexion Google, Facebook ou Apple et empreinte du mot de passe, ainsi que, s’ils étaient renseignés, nom, téléphone, date de naissance et photo. Des comptes supprimés sont aussi concernés.
- Les données bancaires, l’historique de recharge, les factures et l’adresse postale ne sont pas touchés selon Chargemap. Changez votre mot de passe Chargemap, et partout où vous l’utilisiez, puis méfiez-vous des faux messages au nom de la marque.
Avec plus de 3,5 millions d’utilisateurs revendiqués, Chargemap est l’une des applis incontournables des conducteurs de voitures électriques en France. C’est aussi ce qui rend cette fuite sensible : les adresses e-mail récupérées sont précieuses pour des campagnes d’hameçonnage très ciblées. Sur notre site d’actu high-tech, on fait le point sur ce qui a fuité, ce qui est protégé et les gestes à faire tout de suite.
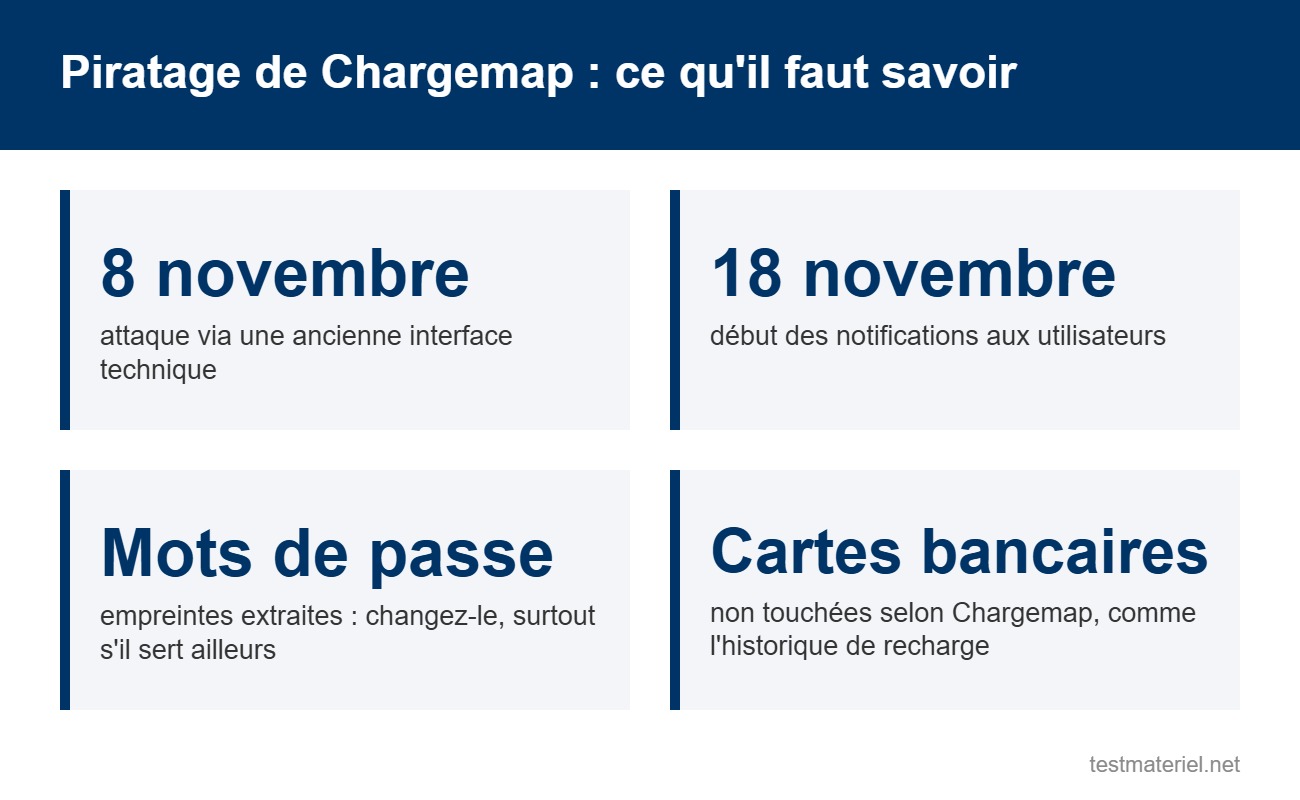
Le piratage de Chargemap en quatre points.
Une attaque passée par une interface oubliée
Selon la chronologie communiquée par Chargemap, une personne extérieure a exploité le 8 novembre une ancienne interface technique de la plateforme. Les équipes ont repéré une activité anormale le 10 novembre, la brèche a été corrigée le 12, la CNIL notifiée le 13 et les utilisateurs prévenus à partir du 18 novembre, par e-mail et sur le centre d’aide. L’entreprise indique avoir porté plainte, renforcé ses mesures de sécurité et lancé un contrôle complet de ses applications. Elle ne donne pas le nombre de comptes touchés.
💡 Pour comprendre : l’empreinte d’un mot de passe
Un service sérieux ne stocke pas votre mot de passe en clair, mais une « empreinte » (ou hachage) : une suite de caractères calculée à partir du mot de passe, impossible à inverser directement. Un pirate qui la récupère peut toutefois tester des millions de mots de passe courants pour retrouver ceux qui donnent la même empreinte. Un mot de passe court ou banal tombe vite, un mot de passe long et unique résiste beaucoup mieux. D’où le conseil de le changer, même si personne n’a vu votre mot de passe en clair.
Le danger immédiat n’est pas la borne de recharge, c’est votre boîte mail : un faux message « Chargemap » sera très crédible pour un conducteur de voiture électrique.
Point plus inquiétant : les comptes inactifs depuis avril 2019 avaient leur mot de passe stocké dans un ancien format, présenté comme moins robuste. Et des données de comptes supprimés avant l’incident ont aussi pu être extraites ; Chargemap explique ne pas pouvoir contacter ces anciens utilisateurs. Pour ne plus réutiliser le même mot de passe partout, un gestionnaire de mots de passe reste la solution la plus simple.
Ce qui a fuité, et ce qui est protégé
Toutes les données ne sont pas concernées de la même façon. Certaines touchent tous les comptes, d’autres seulement les utilisateurs qui les avaient remplies dans leur profil. Côté badge de recharge, le numéro du Chargemap Pass n’est pas concerné, sauf pour une vingtaine d’utilisateurs prévenus individuellement.
| Donnée | Concernée ? |
|---|---|
| Adresse e-mail, pseudo, langue de l’appli, statut d’abonnement | Oui |
| Empreinte du mot de passe | Oui (pas le mot de passe en clair) |
| Identifiant de connexion Google, Facebook ou Apple | Oui |
| Nom, téléphone, date de naissance, photo, texte de profil, ville d’inscription (coordonnées GPS), dernière connexion | Oui, si renseignés |
| Données bancaires, factures, historique de recharge | Non |
| Adresse postale, commandes de Chargemap Pass | Non |
| Numéro de badge RFID | Non, sauf une vingtaine d’utilisateurs prévenus |
💡 Pour comprendre : l’hameçonnage ciblé
L’hameçonnage (ou phishing) consiste à envoyer un faux message qui imite une marque pour vous faire cliquer sur un lien piégé, saisir un mot de passe ou payer. Quand les escrocs savent à qui ils écrivent, ici un abonné Chargemap qui roule en électrique, ils peuvent rédiger un message beaucoup plus convaincant : badge à renouveler, recharge impayée, abonnement à prolonger. On parle alors d’hameçonnage ciblé, bien plus efficace qu’un envoi au hasard.
Une borne de recharge rapide : le type d’équipement que les utilisateurs de Chargemap activent avec l’application ou le pass. Photo : Asurnipal, licence CC BY-SA 4.0, via Wikimedia Commons.
Faut-il s’inquiéter si l’on se connecte avec Google ou Apple ?
Si vous vous connectez à Chargemap avec votre compte Google, Facebook ou Apple, vous n’avez pas de mot de passe Chargemap à changer, et votre mot de passe Google ou Apple n’est pas stocké chez Chargemap. Seul l’identifiant qui relie les deux comptes a pu être extrait. Pour protéger le compte principal, une clé de sécurité FIDO2 ou, à défaut, la validation en deux étapes du compte Google ou Apple ajoute une vraie barrière. Chargemap précise par ailleurs que les connexions sont vérifiées par e-mail, une forme de double authentification.
Les gestes à faire dès maintenant
Changez votre mot de passe Chargemap, puis celui de tous les services où vous utilisiez le même : c’est la réutilisation qui transforme une fuite en piratage.
Chargemap n’a pas imposé de réinitialisation : c’est à vous de changer votre mot de passe depuis l’appli ou le site. Faites-le aussi sur tout autre compte qui partageait ce mot de passe, en commençant par la messagerie et la banque, comme le recommande la CNIL. Les messages officiels de Chargemap proviennent d’adresses se terminant par @chargemap.com : au moindre doute, n’ouvrez pas le lien et passez directement par l’appli. La CNIL conseille aussi d’éviter les sites qui prétendent vérifier si vos données ont fuité. Si vous aviez supprimé votre compte, appliquez les mêmes conseils : vous ne recevrez pas forcément d’e-mail.
Mon avis
La chronologie est plutôt propre : dix jours entre l’attaque et l’information des utilisateurs, avec une notification à la CNIL dans les délais. Ce qui me gêne davantage, c’est l’origine de la fuite. Une ancienne interface encore accessible, des mots de passe dans un vieux format et des comptes supprimés encore présents en base, cela fait beaucoup de traces d’un passé qui aurait dû être nettoyé.
Pour l’utilisateur, le risque concret reste limité tant que l’on ne réutilise pas son mot de passe. Les données bancaires et l’historique de recharge sont épargnés, ce qui est l’essentiel. Mais je trouve dommage que Chargemap n’ait pas forcé la réinitialisation : beaucoup de comptes ne seront jamais mis à jour.
Les prochaines semaines, je m’attends surtout à une vague de faux e-mails « Chargemap ». Si vous roulez en électrique, soyez particulièrement méfiant face à toute relance de paiement ou de badge.
Vous avez reçu un message de Chargemap et doutez de son authenticité ? Décrivez-le en commentaire, sinon je suis là pour vous aider à faire le tri.
Les informations officielles sont publiées sur le site officiel de Chargemap.

Que s’est-il passé chez Chargemap ?
Le 8 novembre 2026, une personne extérieure a exploité une ancienne interface technique de Chargemap pour extraire des données de comptes. L’activité anormale a été détectée le 10 novembre, la faille corrigée le 12, la CNIL prévenue le 13 et les utilisateurs informés à partir du 18 novembre. Chargemap a porté plainte.
Mes données bancaires sont-elles en danger ?
Non, selon Chargemap. Les données bancaires et de paiement, les factures, l’historique de recharge, l’adresse postale et les commandes de Chargemap Pass ne font pas partie des données extraites. Restez néanmoins attentif à vos relevés et aux demandes de paiement inhabituelles.
Dois-je changer mon mot de passe Chargemap ?
Oui. Une empreinte de votre mot de passe a pu être extraite, et elle peut être cassée si le mot de passe est simple. Changez-le dans l’appli ou sur le site, ainsi que sur tous les services où vous utilisiez le même. Chargemap n’a pas imposé de réinitialisation automatique.
J’avais supprimé mon compte, suis-je concerné ?
Peut-être. Chargemap indique que des données de comptes supprimés avant l’incident ont pu être extraites, et qu’il ne peut pas prévenir ces anciens utilisateurs. Si vous réutilisiez ce mot de passe ailleurs, changez-le, et méfiez-vous des messages au nom de Chargemap.
Combien d’utilisateurs sont touchés ?
Chargemap n’a pas communiqué de chiffre. L’entreprise revendique plus de 3,5 millions d’utilisateurs, mais cela ne signifie pas que tous les comptes ont été extraits. Les données de base (e-mail, pseudo, langue) concernent cependant l’ensemble des comptes visés par l’attaque.
Comment reconnaître un vrai e-mail de Chargemap ?
Les e-mails officiels proviennent d’adresses se terminant par @chargemap.com. Malgré tout, une adresse peut être imitée : ne cliquez pas sur un lien qui demande un paiement, un renouvellement de badge ou vos identifiants. Ouvrez plutôt l’appli Chargemap directement pour vérifier votre compte.
Mon badge Chargemap Pass peut-il être utilisé par quelqu’un d’autre ?
Le numéro de badge RFID ne fait pas partie des données extraites, sauf pour une vingtaine d’utilisateurs que Chargemap a prévenus individuellement. Si vous n’avez pas reçu ce message spécifique, votre badge n’est pas concerné. En cas d’usage suspect, contactez le service client de Chargemap.