Porte dérobée préinstallée, proxy résidentiel et fraude publicitaire : comment vérifier que votre box TV n’en fait pas partie
Par Johan | Publié le
🔥 Ce qu’il faut retenir
- Google, la police nationale japonaise et cinq sociétés de sécurité (Lumen, HUMAN Security, Plume, Synthient et TrendAI) ont démantelé le botnet XCPE, présent sur plus de 1,3 million de boîtiers Android TV dans plus de 200 pays.
- Selon Google, la porte dérobée a été installée volontairement en usine par le fabricant chinois Videostrong ; elle transformait les boîtiers en relais pour des services de proxy et servait à la fraude publicitaire.
- Videostrong perd tout accès à la certification Android et aux applis Google. Pour savoir si votre box est sûre, vérifiez sa certification Play Protect dans les paramètres du Play Store.
Les boîtiers Android TV à petit prix, souvent vendus sous des marques peu connues, ont de nouveau été pris la main dans le sac. Cette fois, le malware n’arrivait pas par une appli douteuse : il était installé avant même la sortie d’usine. Sur Test Matériel, on vous explique ce qu’a découvert Google, et surtout comment vérifier en deux minutes si votre box est concernée.
Un botnet installé avant même la livraison
Dans un billet publié le 2 novembre, le groupe de veille sur les menaces de Google affirme « avec un haut degré de confiance » que la porte dérobée a été développée, déployée et exploitée volontairement, pour de l’argent, par Videostrong Technology, un fabricant de boîtiers basé à Shenzhen. Le module malveillant tournait avec les privilèges du système et se réinstallait tout seul au redémarrage si l’utilisateur le supprimait. Il recevait ses ordres d’un serveur distant et pouvait installer des applis en silence, exécuter des commandes, faire des captures d’écran et désactiver Google Play Protect.
💡 Pour comprendre : le botnet
Un botnet est un réseau d’appareils infectés que des pirates contrôlent à distance, à l’insu de leurs propriétaires. Chaque appareil reçoit des ordres d’un serveur de commande et exécute des tâches en arrière-plan. Isolé, un boîtier ne fait pas grand-chose ; réunis par centaines de milliers, ils forment une infrastructure capable de générer de faux clics publicitaires ou de masquer le trafic d’autres personnes. Le propriétaire ne remarque souvent qu’un appareil un peu lent ou une connexion plus chargée.
Le plus inquiétant n’est pas le malware lui-même, mais le fait qu’il soit livré dans la boîte, par le fabricant.
Les boîtiers infectés servaient de points de sortie à plusieurs fournisseurs de proxys résidentiels et faisaient tourner des modules de fraude publicitaire. Google indique aussi que des appareils de télémédecine, des machines de karaoké et des écrans d’affichage dynamique étaient touchés. Pour éviter ce type d’appareil, mieux vaut se tourner vers une passerelle de marque reconnue comme le Google TV Streamer, certifiée par Google.
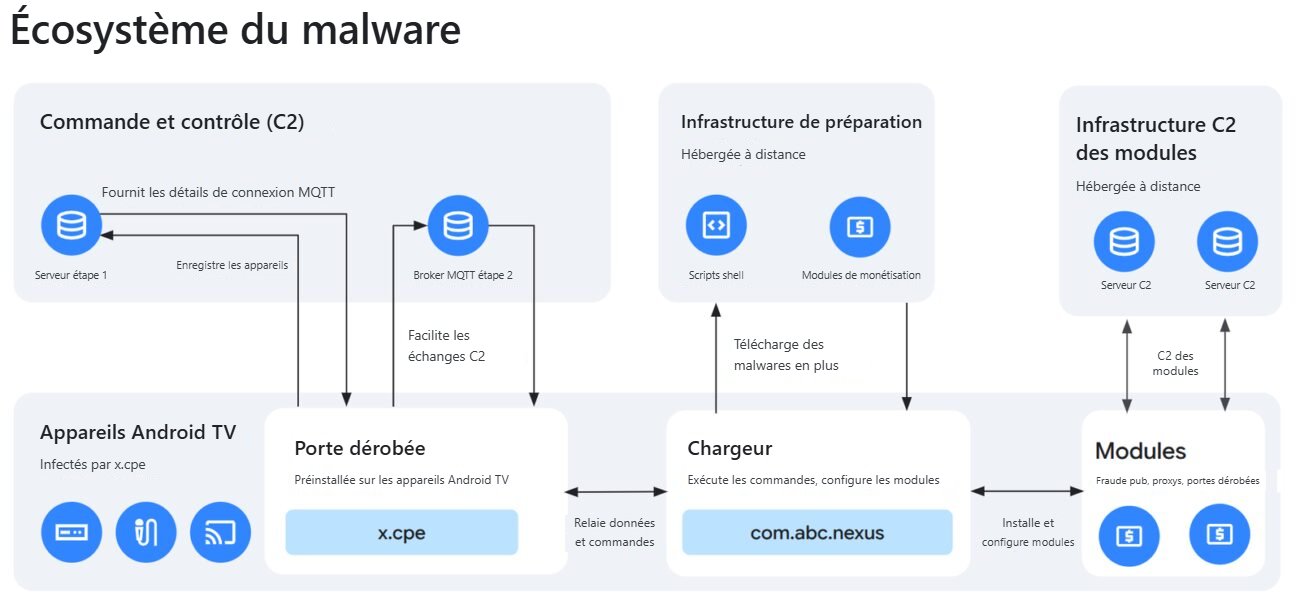
Le fonctionnement du botnet XCPE selon Google : la porte dérobée x.cpe, installée en usine, ouvre la voie à un chargeur qui télécharge des modules de fraude publicitaire et de proxy.
Le schéma publié par Google détaille la mécanique en trois temps. La porte dérobée x.cpe, présente dès la sortie d’usine, s’enregistre auprès d’un premier serveur qui lui transmet les informations de connexion à un relais MQTT, par lequel elle reçoit ensuite ses ordres. Elle lance alors un chargeur, baptisé com.abc.nexus, qui récupère à distance des scripts et des modules : fraude publicitaire, revente de la connexion du foyer comme proxy ou installation d’autres portes dérobées.
Quelles marques sont concernées ?
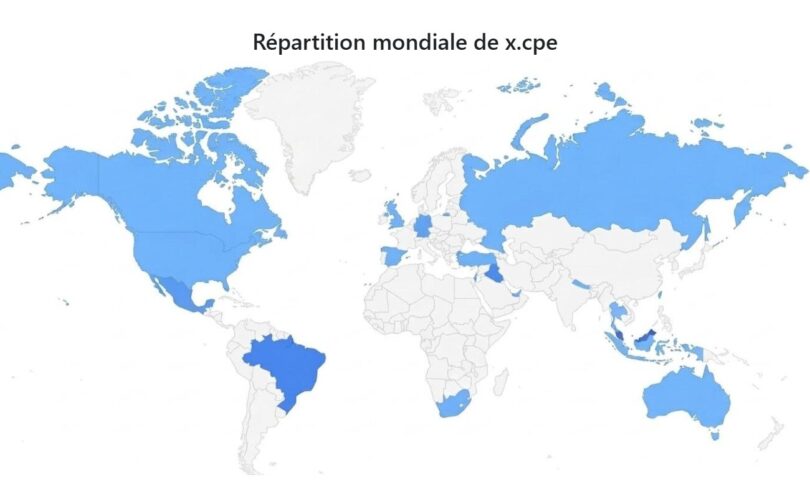
Google ne publie aucune liste de marques ou de modèles et parle de « nombreux modèles et marques sur plusieurs années ». Le code du malware fait toutefois référence à la marque MECOOL pour choisir son serveur de commande, et des chercheurs ont retrouvé la porte dérobée sur un boîtier MECOOL KM9PRO Max acheté fin 2025. Ni MECOOL ni Videostrong ne figurent dans la liste des partenaires Android TV publiée par Google. Le billet de Google ne donne pas de répartition par pays : on ignore combien de boîtiers sont actifs en France, en Belgique ou au Luxembourg.
💡 Pour comprendre : le proxy résidentiel
Un service de proxy résidentiel revend l’accès à des connexions Internet de particuliers. Le client fait passer son trafic par votre box, et pour les sites visités, c’est votre adresse IP qui apparaît. Ces services sont utilisés pour contourner des blocages géographiques, mais aussi pour des fraudes ou des attaques. Si votre boîtier en fait partie à votre insu, c’est votre connexion qui peut être associée à ces activités.
Ce démantèlement s’inscrit dans la lutte contre BadBox 2.0, un réseau de plus de 10 millions d’appareils Android non certifiés contre lequel Google avait engagé une action en justice en juillet 2025. En faisant tomber les serveurs de commande de plus d’une douzaine de familles de malwares liées, Google estime avoir coupé l’accès à au moins 10 millions d’autres appareils infectés.
Box certifiée ou box à risque : les signaux à repérer
Plusieurs indices permettent de repérer un boîtier douteux avant ou après l’achat. Sur un ordinateur, une suite de sécurité Internet protège vos autres appareils du réseau domestique, mais elle ne peut rien contre un malware intégré au système d’une box.
| Critère | Box certifiée Google | Box à risque |
|---|---|---|
| Certification Play Protect | « Appareil certifié » | « Appareil non certifié » ou Play Store absent |
| Marque | Listée parmi les partenaires Android TV | Inconnue ou absente de la liste |
| Installation d’applis | Via le Play Store | Boutique alternative, Play Protect à désactiver |
| Argument de vente | Services de streaming officiels | Box « débridée », contenus gratuits promis |
| Mises à jour | Suivi de sécurité du fabricant | Rares ou inexistantes |
Comment vérifier votre box et que faire si elle est à risque
Deux minutes suffisent : ouvrez le Play Store, allez dans les paramètres, puis « À propos », et lisez la ligne « Certification Play Protect ».
Sur votre boîtier, ouvrez le Play Store, sélectionnez l’icône de votre profil, puis Paramètres, À propos, et consultez la ligne « Certification Play Protect ». Si elle indique « Appareil non certifié », ou si le Play Store n’est pas présent, votre box ne bénéficie pas des protections de Google. Videostrong est désormais exclu de la certification, et Google ne peut pas effacer le malware des appareils déjà vendus. Si vous avez un doute, le plus sûr est de débrancher le boîtier d’Internet et de le remplacer par un modèle d’une marque reconnue ; les box fournies par les opérateurs français (Free, Bouygues Telecom, SFR, Orange) figurent parmi les partenaires Android TV de Google. Méfiez-vous aussi des applis qui proposent de vous payer pour votre « bande passante inutilisée » : c’est précisément le mécanisme des proxys résidentiels.
Mon avis
Cette affaire confirme ce que l’on soupçonnait depuis BadBox : sur certaines box Android à bas prix, le problème n’est pas l’utilisateur imprudent, c’est le produit lui-même. Quand le fabricant installe la porte dérobée, aucune bonne pratique ne protège l’acheteur.
Je salue la sanction de Google, qui coupe Videostrong de tout l’écosystème certifié. Mais elle ne règle rien pour les 1,3 million de boîtiers déjà dans les salons. Ces appareils continueront de fonctionner, et leurs propriétaires n’en sauront souvent rien.
Mon conseil est simple : une box qui coûte trois fois moins cher qu’un modèle de marque, sans certification Google, cache presque toujours un compromis. Pour regarder Netflix ou YouTube, une passerelle certifiée ou la box de votre opérateur fait le travail, sans transformer votre connexion en relais pour inconnus.
Vous avez un doute sur la box branchée sur votre télé ? Indiquez-nous sa marque et son modèle en commentaire, sinon je suis là pour vous aider à vérifier.
La procédure de vérification est détaillée sur la page d’aide officielle de Google.

Qu’est-ce que le botnet XCPE ?
XCPE est un réseau de plus de 1,3 million de boîtiers Android TV infectés dès l’usine par une porte dérobée, dans plus de 200 pays. Les appareils servaient de relais pour des services de proxy résidentiel et pour de la fraude publicitaire. Google l’a démantelé avec la police japonaise et cinq sociétés de sécurité.
Comment savoir si ma box Android TV est certifiée par Google ?
Ouvrez le Play Store sur la box, sélectionnez l’icône du profil, puis Paramètres et À propos. La ligne « Certification Play Protect » indique si l’appareil est certifié ou non. Vous pouvez aussi vérifier que la marque figure dans la liste des partenaires Android TV publiée par Google.
Les boîtiers MECOOL sont-ils concernés ?
Google ne publie aucune liste de marques. Le code du malware fait néanmoins référence à MECOOL, et des chercheurs ont retrouvé la porte dérobée sur un boîtier MECOOL KM9PRO Max. MECOOL ne figure pas parmi les partenaires Android TV de Google. Si vous possédez un boîtier de cette marque, vérifiez sa certification Play Protect.
Que faire si ma box n’est pas certifiée ?
Google ne peut pas supprimer le malware des appareils déjà vendus. Le plus sûr est de débrancher le boîtier d’Internet et de le remplacer par un modèle certifié, ou d’utiliser la box de votre opérateur. Évitez d’y saisir des mots de passe ou des informations de paiement tant qu’il reste connecté.
Quelles sanctions Google applique-t-il à Videostrong ?
Google a rompu avec Videostrong et lui interdit, ainsi qu’à ses futures filiales, de fabriquer ou vendre des appareils Android certifiés, de préinstaller les applis Google et de fournir du logiciel aux fabricants certifiés. Google a aussi engagé des actions en justice pour faire tomber les serveurs de commande du botnet.
Quel est le lien avec BadBox 2.0 ?
BadBox 2.0 est un réseau de plus de 10 millions d’appareils Android non certifiés, contre lequel Google a lancé une action en justice en juillet 2025. Plusieurs portes dérobées retrouvées dans XCPE étaient déjà liées à BadBox. Google pense que la migration du code vers une nouvelle appli fin 2024 a pu être une réaction à cette offensive.